Uma decisão determina que certo conteúdo, serviço ou operação deixe de ser acessível. A ordem segue para quem opera a rede. Nesse percurso, uma diferença decisiva aparece: o documento jurídico nomeia uma coisa; a infraestrutura consegue distinguir outra.
Uma pessoa não é um domínio. Um vídeo não é um endereço IP. Um serviço não é uma resposta DNS. Mesmo assim, esses identificadores frequentemente se tornam os objetos concretos do bloqueio.
Isso não significa que todo alvo seja legítimo ou que toda restrição seja inválida. Significa que mérito e mecanismo são perguntas diferentes. Mesmo quando uma decisão é considerada legítima, ainda é necessário perguntar se a regra técnica alcança somente o que ela pretende restringir.
Uma ordem pode ser juridicamente específica e tecnicamente indiscriminada.
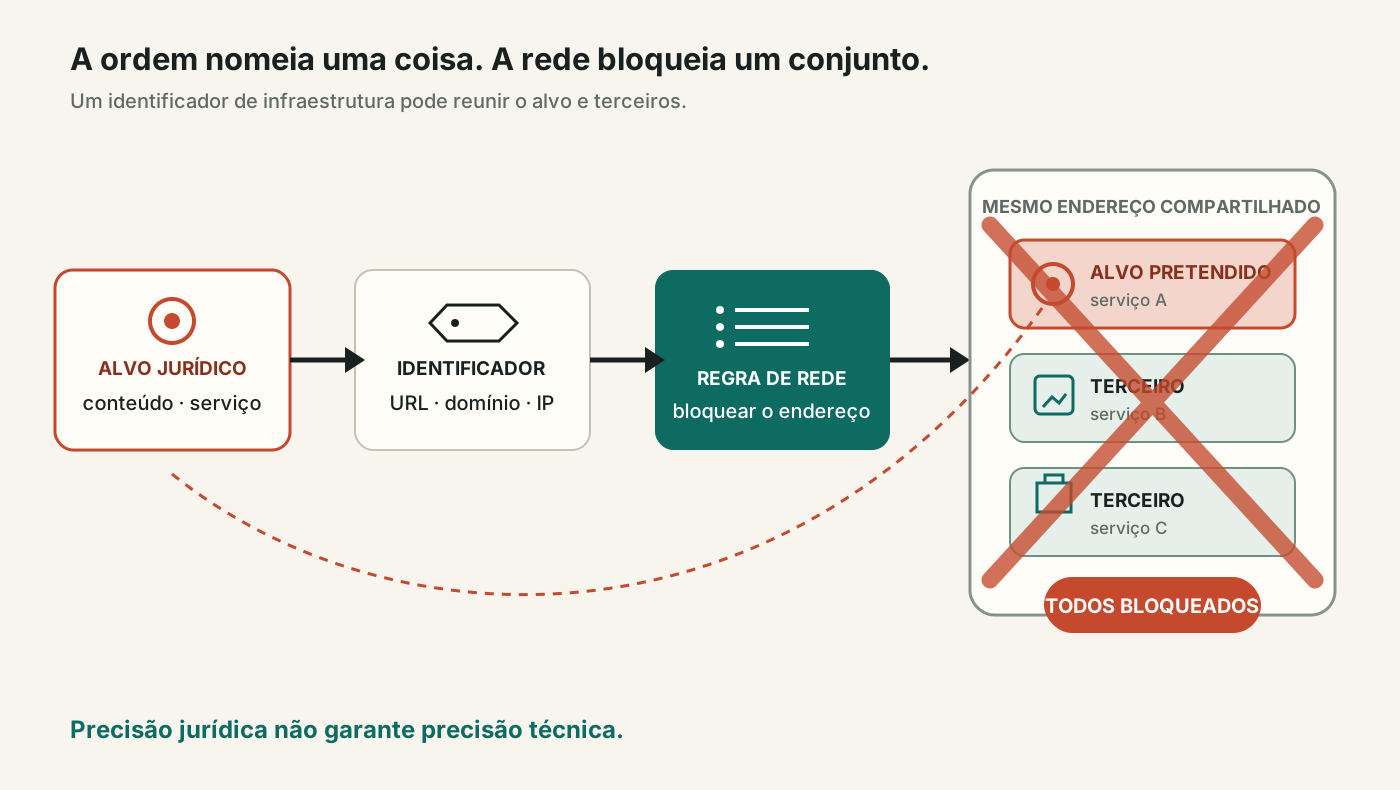
A ordem nomeia uma coisa; a rede enxerga outra
Entre a decisão e o usuário existe uma cadeia de tradução. Uma autoridade identifica alvos. Uma lista operacional reúne domínios, endereços ou outros atributos. Coordenadores distribuem essa lista. Provedores convertem seus itens em regras compatíveis com resolvedores, roteadores, firewalls ou equipamentos de inspeção.
Cada tradução perde ou acrescenta significado.
Uma URL pode nomear uma página específica, mas seu caminho fica protegido dentro de uma sessão HTTPS. O intermediário talvez enxergue o domínio, mas não a página. Um domínio pode reunir site, correio e APIs. Um endereço IP pode servir a milhares de domínios, mudar de ocupante ou representar uma CDN distribuída em diversas regiões. Uma porta identifica um tipo provável de serviço, não a conduta realizada por ele.
A rede não recebe magicamente a semântica da decisão. Ela age sobre os atributos que sua posição arquitetural torna visíveis.
DNS: impedir que o nome encontre o destino
O DNS traduz nomes utilizados por pessoas e aplicações em informações necessárias à comunicação. Interferir nessa etapa é uma maneira relativamente simples de reduzir o acesso: o resolvedor pode omitir a resposta, devolver um erro, fornecer dados falsos ou redirecionar o usuário.
O bloqueio é dirigido ao nome, mas seu alcance não se limita necessariamente ao recurso que motivou a ordem. Todos os serviços associados ao domínio podem ser afetados. Aplicações também podem usar outro resolvedor, manter dados em cache ou descobrir o destino por outro mecanismo. A técnica produz efeito para parte dos usuários sem tornar o alvo imóvel.
Há ainda um custo de segurança. O DNSSEC permite validar criptograficamente determinados dados do DNS. Uma resposta fabricada pelo intermediário não se torna autêntica apenas porque foi autorizada administrativamente. A RFC 7754 observa que mecanismos de bloqueio precisam ser avaliados também pelo impacto que causam nas infraestruturas de confiança existentes.
IP: fechar o prédio para impedir acesso a uma sala
Bloquear um endereço IP atua em camada diferente. O roteador ou firewall pode descartar tráfego destinado ao endereço sem saber qual domínio, página ou objeto o usuário pretendia acessar.
Essa simplicidade explica tanto a utilidade quanto a imprecisão do mecanismo. Hospedagem compartilhada, proxies reversos, CDNs, nuvens e NAT fazem muitos agentes dividirem endereços. Anycast permite que o mesmo endereço conduza a instâncias fisicamente distintas. Infraestrutura é alocada, liberada e reutilizada.
O alvo pode migrar. Os demais ocupantes não controlam a lista que reteve o endereço anterior.
O resultado é uma assimetria: quem pretende contornar o bloqueio tem incentivo para mudar rapidamente de localização; quem recebeu o dano colateral pode nem saber que seu endereço está em uma regra sigilosa ou desatualizada.
Quanto mais fundo se olha, mais a rede precisa observar
Uma resposta comum à imprecisão é pedir mais granularidade. Se o IP agrega demais, o intermediário pode tentar classificar a conexão por SNI, certificado, protocolo, cabeçalhos ou conteúdo.
Mas granularidade não aparece de graça. Ela exige que a rede observe mais.
O SNI historicamente expôs o nome do servidor no início de uma sessão TLS. O TLS 1.3 passou a cifrar o certificado enviado pelo servidor, e o ECH protege partes do ClientHello que antes revelavam o destino. Quando um atributo deixa de estar visível, a resposta pode migrar para critérios menos precisos, para inspeção mais intrusiva ou para as próprias pontas.
A RFC 9505, que reúne técnicas observadas em diferentes países, mostra esse movimento contínuo entre DNS, IP, SNI, características de protocolo e instrumentação dos distribuidores de conteúdo. A RFC 7754 alerta que estratégias que inserem intermediários no caminho fim a fim podem romper propriedades de segurança e tornar difícil distinguir um agente autorizado de um atacante.
Mais precisão para bloquear pode significar mais capacidade para vigiar.
O bloqueio brasileiro em escala
Em dezembro de 2025, Pedro de Botelho Marcos, Thiago Ayub e Vinícius Anselmo apresentaram no IX Fórum um panorama das ordens recebidas por um provedor brasileiro. O corpus continha 304 ordens entre dezembro de 2022 e junho de 2025.
Os próprios autores registraram dois limites: não há garantia de que todos os ISPs tenham recebido o mesmo conjunto, e a base não continha informações sobre eventuais revogações. A metodologia comparou respostas de DNS público e de provedores e, para domínios existentes, utilizou também ping e traceroute para avaliar conectividade.
Os resultados variaram intensamente entre seis pontos de medição — regional, nacionais, móvel, institucional e satélite. A apresentação também estimou, a partir dos endereços compartilhados, quantidades muito elevadas de domínios potencialmente afetados por bloqueios de IP.
“Potencialmente” é a palavra central. A associação de muitos domínios ao mesmo IP demonstra a superfície de dano colateral; não prova que todos estavam ativos, alcançáveis, legítimos e efetivamente indisponíveis em cada rede. Ainda assim, ela evidencia o erro de categoria: um endereço pode agregar objetos que a ordem jamais avaliou individualmente. (Apresentação do IX Fórum 19)
A escala operacional continua crescendo. Em seu relatório de fiscalização de 2025, a Anatel declarou 110 operações relacionadas a TV Boxes, envolvendo 28.190 IPs e 5.420 URLs. Informou também mais de 17 mil domínios ligados a apostas irregulares e 1.955 sites e aplicativos relacionados a direitos autorais. Esses números descrevem identificadores processados, não medem por si sós precisão, duração ou eficácia. (Relatório da Anatel)
Em 2026, a Agência anunciou um painel público para bloqueios administrativos de TV Boxes. Transparência é parte da segurança operacional: inclusão sem procedimento verificável de revisão e retirada transforma uma medida temporária em risco persistente. (Painel da Anatel)
Seis perguntas antes de instalar uma regra
A RFC 7754 separa quatro critérios que frequentemente são confundidos:
- escopo: quais redes, territórios e usuários recebem o bloqueio;
- granularidade: se o identificador corresponde ao objeto pretendido ou
agrega outros;
- eficácia: para qual população e por quanto tempo a técnica reduz acesso;
- segurança: quais garantias fim a fim são enfraquecidas pela intervenção.
Duas perguntas operacionais precisam acompanhá-los:
- transparência: fundamento, lista, executor e duração podem ser auditados;
- reversibilidade: quem remove a regra e como descobre que endereço, domínio
ou ocupante mudou.
Sem essas distinções, uma contagem alta pode ser apresentada como eficácia mesmo quando mede apenas entradas em uma lista. Um alvo que reaparece em outro endereço pode coexistir com terceiros que permanecem presos ao endereço antigo.
A capacidade permanece depois do caso
China e Rússia desenvolveram sistemas extensos de DNS, IP e inspeção profunda. O Brasil possui instituições, leis e controles diferentes. Usar técnicas da mesma família não torna regimes equivalentes, nem demonstra intenções iguais.
Mas a comparação arquitetural continua válida: uma capacidade instalada para uma categoria permanece disponível para outras. Equipamentos não conhecem a legitimidade política do próximo operador. Processos, listas e pontos de controle amadurecem pelo uso.
A pergunta de direitos humanos formulada pela RFC 9620 é deliberadamente arquitetural: o protocolo cria pontos de estrangulamento fáceis de usar para censura? Expõe identificadores que permitem selecionar tráfego? Torna aparente quando e por que um recurso foi restringido?
O desenho técnico não decide sozinho quem governará. Decide quais poderes um governante encontrará prontos.
O endereço não é o objeto
O PRP separa identidade de localização. Um objeto verificável não deixa de ser o mesmo objeto porque foi movido, replicado ou obtido por outro hospedeiro. Uma relação não pertence ao endereço momentâneo de um servidor. Descoberta, transporte e verificação são funções distintas.
Essa separação não torna o PRP imune a coerção. Links podem ser interrompidos, hospedeiros podem ser apreendidos e agentes podem sofrer sanções. Ela também não transforma todo objeto publicado em legítimo. Políticas locais continuam atuando sobre objetos e relações verificáveis.
O que muda é a correspondência arquitetural. Endereço deixa de ser identidade. Transporte não precisa interpretar conteúdo para encaminhá-lo. Mover um objeto não destrói sua verificabilidade, e bloquear uma localização não equivale a revogar universalmente o objeto ou o agente.
Isso reduz a utilidade de tratar infraestrutura compartilhada como substituta do alvo real. Também torna explícito o limite: uma restrição sobre objeto, relação ou agente precisa nomear e justificar esse objeto, relação ou agente — não apenas a circunstância de onde seus dados estavam ontem.
O próximo artigo dará mais um passo. Se a Internet atual sabe principalmente onde procurar, como uma arquitetura pode verificar o quê recebeu sem entregar a um catálogo central o poder de decidir o que existe?